¿cuanta gente a visto el blog?

Servidor DNS con BIND9 en Ubuntu Server 22.04

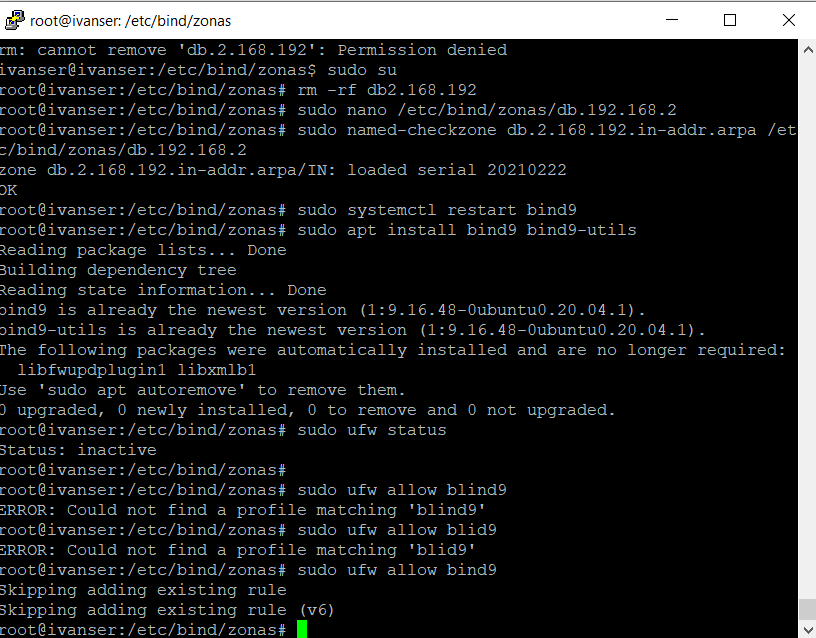
 sudo apt install bind9 bind9-utils

sudo ufw status

                    DESACTIVA EL FIREWAR
sudo ufw allow bind9
sudo systemctl status bind9
sudo nano /etc/bind/named.conf.options

        listen-on { any; };
        allow-query { localhost; 192.168.2.0/24; };
estos son los reenviadores
forwarders {
                8.8.8.8;
                8.8.4.4;
        };
cambiar esto

sudo nano /etc/default/named
-4 para permitir solo ipv4
sudo named-checkconf
sudo systemctl restart bind9
sudo systemctl status bind9

agregar zonas

sudo nano /etc/bind/named.conf.local

zone "diazmongesonalo.com." IN {
        type master;
        file "/etc/bind/zonas/db.diazmongesolano.com";
};

zone "2.168.192.in-addr.arpa" {
        type master;
         file "/etc/bind/zonas/db.2.168.192";
};


sudo mkdir /etc/bind/zonas
sudo cp /etc/bind/db.local /etc/bind/zonas/db.diazmongesolano.com
<sudo cp /etc/bind/db.local /etc/bind/zonas/db.amsskd.com>
sudo nano /etc/bind/zonas/db.diazmongesolano.com
<sudo nano /etc/bind/zonas/db.amsskd.com>
cambiar

;
; BIND data file for local loopback interface
;
$TTL    604800
@       IN      SOA     diazmongesolano.com. root.diazmongesolano.com. (
<@       IN      SOA     amsskd.com. root.amsskd.com. (>
                              2         ; Serial
                         604800         ; Refresh
                          86400         ; Retry
                        2419200         ; Expire
                         604800 )       ; Negative Cache TTL
;
                IN      NS      diazmongesolano.com.local.
<IN      NS      amsskd.com.>
servidor        IN      A       192.168.2.128
equipo          IN      A       192.168.2.135
server          IN      CNAME   servidor


puedes ponerle tantas como quieras

sudo cp /etc/bind/zonas/db.diazmongesolano.com /etc/bind/zonas/db.2.168.192
<sudo cp /etc/bind/zonas/db. amsskd.com /etc/bind/zonas/db.2.168.192>

cd /etc/bind/zonas/
ls
sudo nano /etc/bind/zonas/db.2.168.192


$TTL    1d ;
@       IN      SOA     ns1.diazmongesolano.com. admin.diazmongesolano.com. (
                        20210222        ; Serial
                        12h             ; Refresh
                        15m             ; Retry
                        3w              ; Expire
                        2h      )       ; Negative Cache TTL
;
      IN      NS      diazmongesolano.com.local.
128       IN      PTR     servidor.diazmongesolano.com.local.
<$TTL    1d ;
@       IN      SOA     ns1.amsskd.com. admin.amsskd.com. (
                        20210222        ; Serial
                        12h             ; Refresh
                        15m             ; Retry
                        3w              ; Expire
                        2h      )       ; Negative Cache TTL
;
      IN      NS      amsskd.com.local.
128       IN      PTR     servidor.amsskd.com.local.>
sudo named-checkconf /etc/bind/named.conf.local
SI HAY ERROR
sudo nano /etc/bind/named.conf.local


zone "diazmongesonalo.com" IN {
        type master;
        file "/etc/bind/zonas/db.diazmongesolano.com";
};

zone "2.168.192.in-addr.arpa" {
        type master;
         file "/etc/bind/zonas/db.2.168.192";
};
Q
sudo named-checkzone diazmongesolano.com /etc/bind/zonas/db.diazmongesolano.com
<sudo named-checkzone amsskd.com /etc/bind/zonas/db.amsskd.com>
sudo named-checkzone 2.168.192.in-addr.arpa /etc/bind/zonas/db.2.168.192
sudo systemctl restart bind9

Instalar y configurar servidor DNS con Bind9 en Ubuntu 20.04 de Vmware

 Poner la Red que quiero en el NAT


sudo apt update
sudo apt upgrade

y

sudo apt install bind9 bind9-utils nano
y

systemctl status bind9
q


sudo ufw allow bind9
sudo nano /etc/bind/named.conf.options
listen-on { any; };
allow-query { localhost; 10.10.20.0/24; };
forwarders {
        8.8.8.8;
        8.8.4.4;
};
dnssec-validation no;
comenta dnssec-validation auto y El de liston-on-v6
CONTROL X
sudo nano /etc/default/named
SE USA PARA SOLO USAR IPV4
OPTIONS="-u bind -4"
sudo named-checkconf
sudo systemctl restart bind9
systemctl status bind9
Q

AGREGA ZONAS

sudo nano /etc/bind/named.conf.local
considerar la direccion que quiero y la zona inversa de la ip
Yo quiero diazmongesolano.com
Para 192.168.2.128 seria 2.168.192

zone "diazmongesolano.com" IN {
        type master;
        file "/etc/bind/zonas/diazmongesolano.com";
};

zone "2.168.192.in-addr.arpa" {
        type master;
        file "/etc/bind/zonas/db.192.168.2";
};
sudo mkdir /etc/bind/zonas
sudo nano /etc/bind/zonas/db.diazmongesolano.com
$TTL    1D
@       IN      SOA     ns1.diazmongesolano.com. admin.diazmongesolano.com. (
        1               ; Serial
        12h             ; Refresh
        15m             ; Retry
        3w              ; Expire
        2h  )           ; Negative Cache TTL

;       Registros NS

        IN      NS      ns1.diazmongesolano.com.
ns1     IN      A       192.168.2.128
www     IN      A       192.168.2.128
Si estuviera corriendo en un sitio diferente el ns1 y www se ponen en diferentes ips

crear la zona inversa

sudo nano /etc/bind/zonas/db.192.168.2


$TTL    1d ;
@       IN      SOA     ns1.diazmongesolano.com. admin.diazmongesolano.com. (
                        20210222        ; Serial
                        12h             ; Refresh
                        15m             ; Retry
                        3w              ; Expire
                        2h      )       ; Negative Cache TTL
;
@      IN      NS      ns1.diazmongesolano.com.
1       IN      PTR     www.diazmongesolano.com.
sudo named-checkzone diazmongesolano.com /etc/bind/zonas/db.diazmongesolano.com
sudo named-checkzone db.2.168.192.in-addr.arpa /etc/bind/zonas/db.192.168.2
sudo systemctl restart bind9

Conectar Kali linux y metaploststaible en una red aparte de Wmware

 cambia ambas a la misma  red

fases de una inscruccion
AL REALIZAR UNA AUDITORIA, PRIMERO FIRMAR DOCIUMENTO DE QUE SE VA A HACER
Fase de recoleccion, Ver los objetivo , que puertos estan abiertos, que usiuaroos maneja
Ver analisis de vulnerabilidades
Realizar la explotacion, buscar herramientas que se han encontrado
Generar informes de como se realizo la inclusion al sistema

LABORATORIO
Buscar informacion del sistema

probar que ambos tengan ping 


que hace sn

envia un ping, le responde con un ASK
/24 o mascara es que escanea los 254 dispositivos conectados a la red
En kali abrir el terminal ,como root

Conceptos de seguridad

  La seguridad fisica trata aspectos que protejan el hardware, el acceso fisico, determinar en que lugar se encuentra el cuarto de telecomunicaciones .

¿En que piso recomendar colocar las telecomunicaciones?

EN LA MITAD SEGUN LA NORMATIVA DE CABLEADO ESTURCTURADO,  Segun la normativa de utp es la distancia sin que exista la atenuacion de 100 metros

BUSCAR CURSO DE CABLEADO ESTRUCTURADO (Recomendado)

Por el cuarto de telecomunicaciones no pasa tuberia 

El cuarto de telecomunicaciones debe tener ventilacion y sensores de temperatura 

Pintura retardante que evita que un incendio se propage tan rapido

EJEMPLO: en el sector publico, es problanble que haya rebeliones y se necesita respaldar las informacion

CUIDADO con Ransonware

    hay politicas en los bancos de no acceder a por USB a ningun equipo

CORTES DE ENERGIA , requiere cuidado de los equipos, dañan la conectividad 


INGENIERIA SOCIAL : El conserje es sobornado para que ponga una USB en algun puerto 

    hay multiples certificaciones en la parte de seguridad. 

EN QUE ESPECIALIZARSE EN SEGURIDAD LOGICA?

Los ataques no suelen estan en redes (fireware, restricciones de acceso), las vulnerabilidades de Microsoft suelen estar en base a su software , Las Librerias son vulnerables (mejor ejemplo es python)

PREMISAS BASICAS DE SEGURIDAD

Integridad

confidencialidad

disponibilidad

no repudio: Garantizar que la participacion de las partes en una comunicaciones 

¡COMO VERIAMOS DE DONDE SE ENVIO EL COREO ?

Hay correos para saber la cabecera de un correo , como google header analycer 

mostrar en el original
dara informacion
https://toolbox.googleapps.com/apps/main/
https://toolbox.googleapps.com/apps/messageheader/

SABE TU IP
https://iplocation.com/


https://iplogger.org/es/
https://iplogger.org/es/ip-tracker
186.101.75.185
PREMISAS SDE SEURIDAD

como enviar correo cifrado en gma

ir alcandado
cambiar a modo confidencial 


Crear maquina virtual de Metasploitable

 descargar https://sourceforge.net/projects/metasploitable/

https://sourceforge.net/projects/metasploitable/files/Metasploitable2/

extraer

open virtual machine
seleccionar 
prender y poner i move ir
usuario y contraseña msfadmin


pagina para encontrar libros de todo

 https://libgen.is/