¿cuanta gente a visto el blog?

Como hacer BGP entre tres computadoras


BGP ipv 4 y ipv6

---------------R1------------------

en

conf t

int e0/0

ip add 10.1.1.1 255.255.255.252

no shut

exit


int e0/1

ip add 10.1.3.1 255.255.255.252

no shut

exit


int e0/2

ip add 192.10.2.1 255.255.255.0

no shut

exit


router bgp 300

network 10.1.1.0 mask 255.255.255.252

network 10.1.3.0 mask 255.255.255.252

network 192.10.2.0 mask 255.255.255.0

neighbor 10.1.1.2 remote-as 100

neighbor 10.1.3.2 remote-as 200


do wr

-----------------R2-------------------

en

conf t

int e0/0

ip add 10.1.1.2 255.255.255.252

no shut

exit


int e0/1

ip add 10.1.2.1 255.255.255.252

no shut

exit


int e0/2

ip add 192.10.3.1 255.255.255.0

no shut

exit


router bgp 100

network 10.1.1.0 mask 255.255.255.252

network 10.1.2.0 mask 255.255.255.252

neighbor 10.1.1.1 remote-as 300

neighbor 10.1.2.2 remote-as 200


----------------R3-----------------

en

conf t

int e0/0

ip add 10.1.2.2 255.255.255.252

no shut

exit


int e0/1

ip add 10.1.3.2 255.255.255.252

no shut

exit


int e0/2

ip add 192.10.1.1 255.255.255.0

no shut

exit


router bgp 200

network 10.1.2.0 mask 255.255.255.252

network 10.1.3.0 mask 255.255.255.252

network 192.10.1.0 mask 255.255.255.0

neighbor 10.1.2.1 remote-as 100

neighbor 10.1.3.1 remote-as 300


VPC1

ip 192.10.2.2 255.255.255.0 192.10.2.1

save

VPC2

ip 192.10.1.2 255.255.255.0 192.10.1.1

save

VPC

ip 192.10.3.2 255.255.255.0 192.10.3.1

save

--------------------------------------------------

-------------------------------------------

IPV.....R3

en

conf t

int e0/0

ipv6 address 2001:bd4:abcd:4441::1/64

no sh

int e0/1

ipv6 address 2001:bd4:abcd:4443::1/64

no sh

int e0/2

ipv6 address 2198:bd4:abcd:4440::1/64

no sh

exit


ipv6 unicast-routing

router bgp 300

bgp router-id 1.1.1.1

neighbor 2001:bd4:abcd:4443::2 remote-as 200

neighbor 2001:bd4:abcd:4441::2 remote-as 100

neighbor 2198:bd4:abcd:4440::2 remote-as 300

address-family ipv6 unicast

neighbor 2001:bd4:abcd:4443::2 activate

neighbor 2001:bd4:abcd:4441::2 activate

neighbor 2198:bd4:abcd:4440::2 activate

network 2198:bd4:abcd:4440::/64


 .....R4

en

conf t

int e0/1

ipv6 address 2001:bd4:abcd:4442::1/64

no sh

int e0/0

ipv6 address 2001:bd4:abcd:4441::2/64

no sh

int e0/2

ipv6 address 2198:bd4:abcd:4448::1/64

no sh


exit


ipv6 unicast-routing

router bgp 100

bgp router-id 2.2.2.2

neighbor 2001:bd4:abcd:4442::2 remote-as 200

neighbor 2001:bd4:abcd:4441::1 remote-as 300 

neighbor 2198:bd4:abcd:4448::2 remote-as 100

address-family ipv6 unicast

neighbor 2001:bd4:abcd:4442::2 activate

neighbor 2001:bd4:abcd:4441::1 activate 

neighbor 2198:bd4:abcd:4448::2 activate

network 2198:bd4:abcd:4448::/64

.....R5

en

conf t

int e0/0

ipv6 address 2001:bd4:abcd:4442::2/64

no sh

int e0/1

ipv6 address 2001:bd4:abcd:4443::2/64

no sh

int e0/2

ipv6 address 2198:bd4:abcd:4444::1/64

no sh

exit


ipv6 unicast-routing

router bgp 200

bgp router-id 3.3.3.3

neighbor 2001:bd4:abcd:4443::1 remote-as 300

neighbor 2001:bd4:abcd:4442::1 remote-as 100

neighbor 2198:bd4:abcd:4444::2 remote-as 200

address-family ipv6 unicast

neighbor 2001:bd4:abcd:4443::1 activate

neighbor 2001:bd4:abcd:4442::1 activate

neighbor 2198:bd4:abcd:4444::2 activate

network 2198:bd4:abcd:4444::/64


VPC1

ip 2198:bd4:abcd:4440::2/64 2198:bd4:abcd:4442::1  

VPC

ip 2198:bd4:abcd:4448::2/64 2198:bd4:abcd:4448::1

VPC2

ip 2198:bd4:abcd:4444::2/64 2198:bd4:abcd:4444::1


ping 2198:bd4:abcd:4440::2

ping 2198:bd4:abcd:4440::1

ping 2001:bd4:abcd:4441::1 zz

ping 2001:bd4:abcd:4441::2 zz

ping 2198:bd4:abcd:4448::1

ping 2198:bd4:abcd:4448::2 

ping 2001:bd4:abcd:4442::1 xx

ping 2001:bd4:abcd:4442::2 xx

ping 2001:bd4:abcd:4443::1 yy

ping 2001:bd4:abcd:4443::2 yy

ping 2198:bd4:abcd:4444::1 

ping 2198:bd4:abcd:4444::2 


show ipv6 route


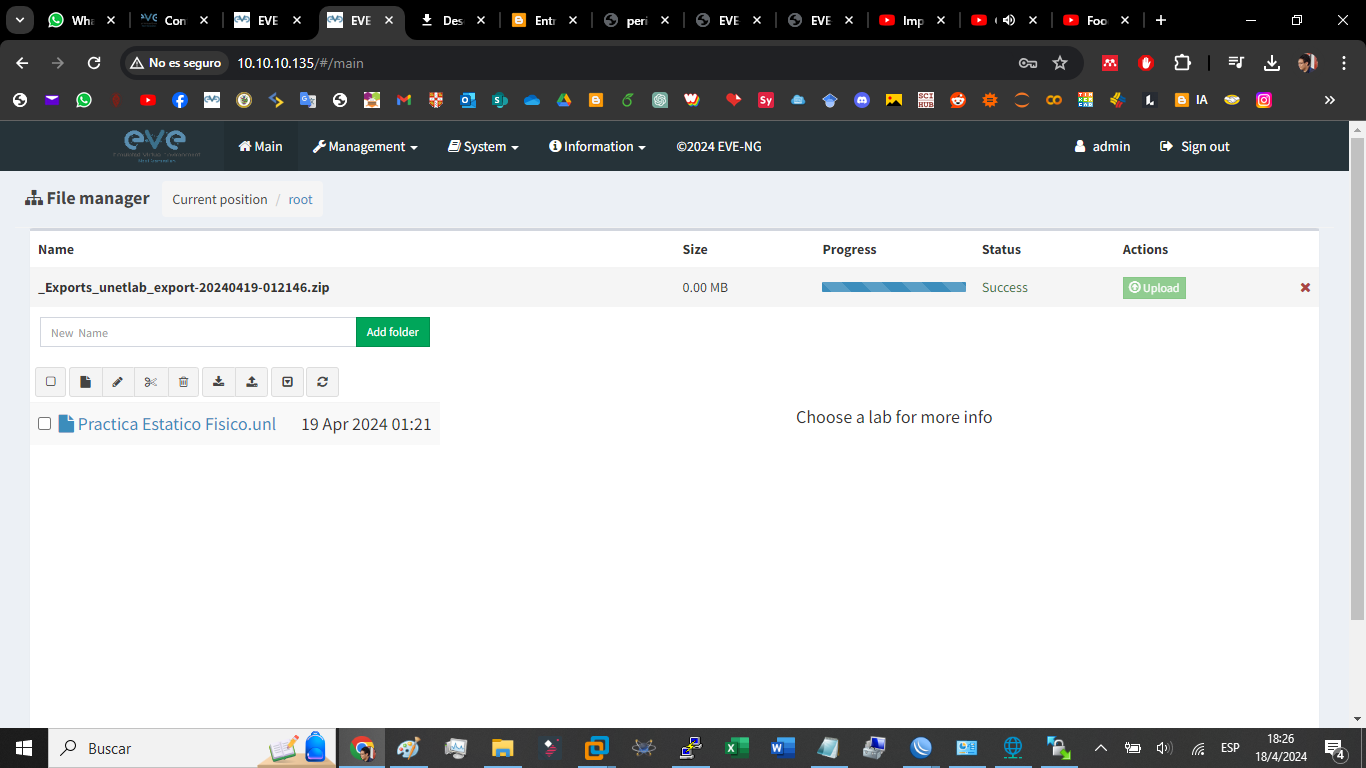
Como importar topologias en Eveng


Seleccionar topologiaSeleccionar importar
Abrir eveng nuevo 
seleccionar archivo rar
seleccionar upload


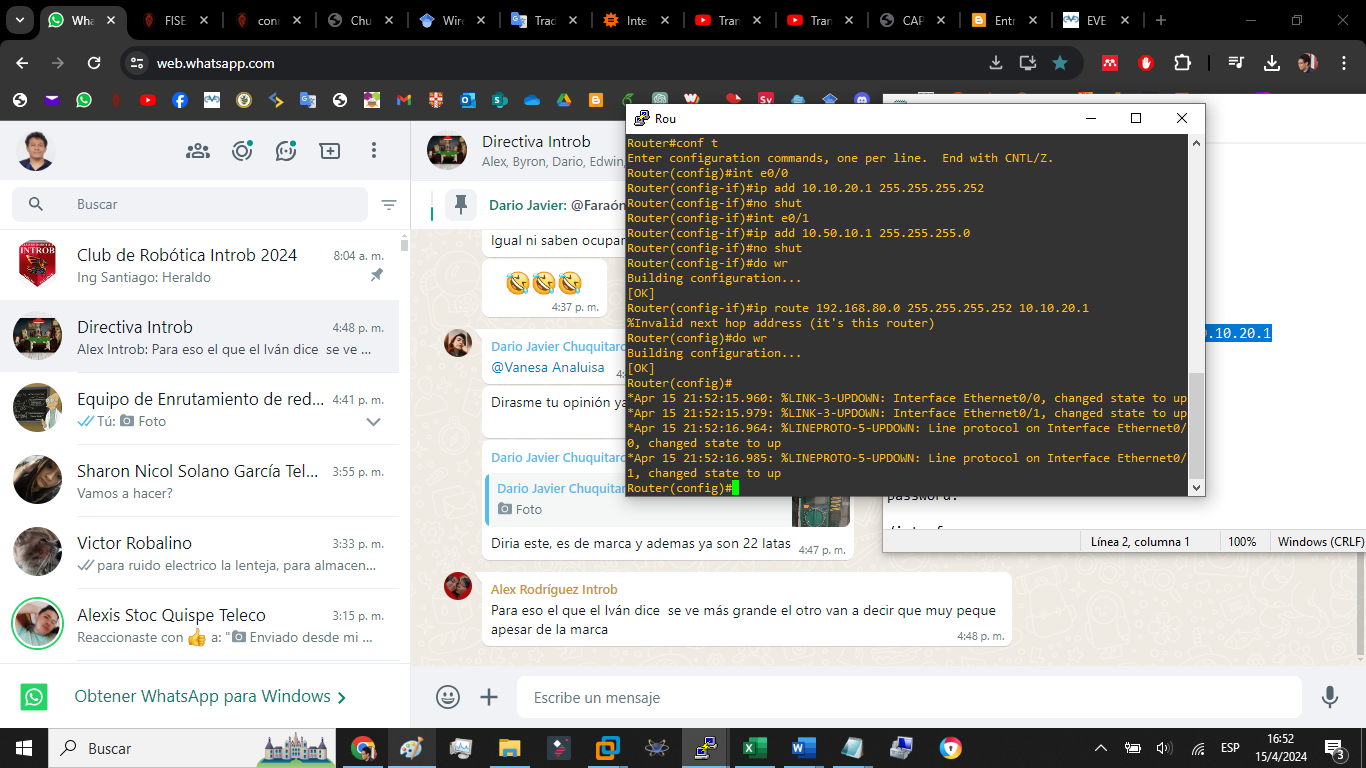
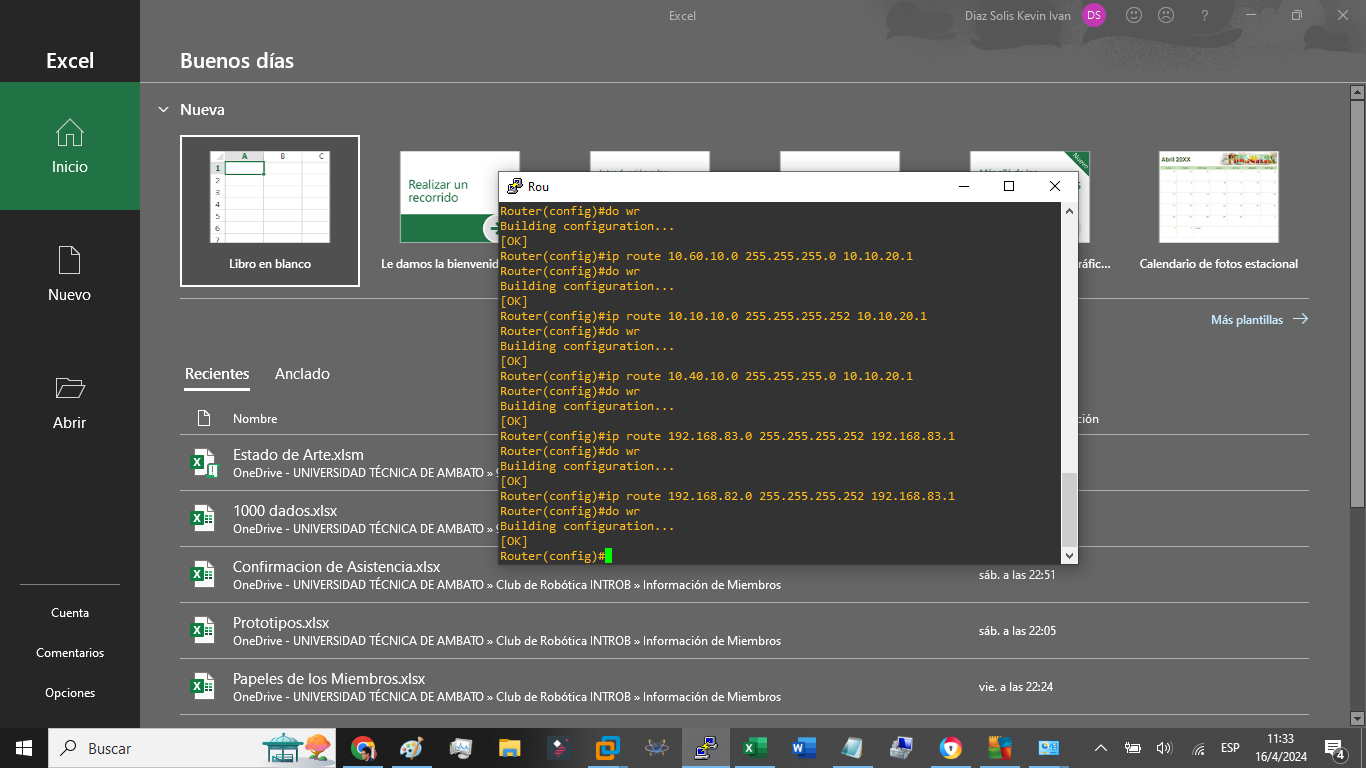
Enrutamiento estatico IPV4 IPV6


Protocolo de estadp de enlace

 En el protocolo de tabla de enlace se tiene tablas complets de como esta la red.

al reunir toda la red. hace un calculo para saber a metrica

con una vision completa de toda la red, menos probable que se proapgen los vecinos

los router establecen una tabla de que interaz esta conectado en pquetes LSU

En los protocolos de estado de enlace, como por ejemplo el Protocolo de Estado de Enlace (Link State Protocol), los paquetes "Hello" se utilizan para intercambiar información básica entre los nodos vecinos. Esta información generalmente incluye:

  1. Identificación del vecino: Los paquetes "Hello" contienen información que permite a los nodos identificar a sus vecinos en la red. Esto puede incluir direcciones IP, identificadores de interfaz u otros identificadores específicos del protocolo.

  2. Estado de conexión: Los paquetes "Hello" pueden llevar información sobre el estado de la conexión entre los nodos vecinos. Esto puede indicar si la conexión está activa, inactiva o en un estado de transición.

  3. Parámetros de configuración: En algunos casos, los paquetes "Hello" pueden incluir parámetros de configuración que son importantes para el establecimiento y mantenimiento de la conexión entre los nodos. Estos parámetros pueden incluir valores de temporización, prioridades de enlace, o cualquier otra configuración relevante para el protocolo en cuestión.

  4. Información de estado de enlace: Dependiendo del protocolo específico, los paquetes "Hello" pueden llevar información sobre el estado de enlace de los nodos vecinos. Esto puede incluir métricas de enlace, costos de ruta o cualquier otra información que sea necesaria para calcular rutas óptimas en la red.

En resumen, los paquetes "Hello" en los protocolos de estado de enlace son una forma de intercambiar información básica entre nodos vecinos para facilitar el descubrimiento y mantenimiento de la topología de la red.

En el Protocolo de Estado de Enlace Abierto (OSPF, por sus siglas en inglés), los paquetes "Hello" son fundamentales para la operación del protocolo. Aquí tienes la información que comparten los nodos vecinos en los paquetes "Hello" de OSPF:

  1. Identificación del router: Cada router OSPF envía su ID de router en los paquetes "Hello". Este ID es un número único que identifica al router en el área OSPF.

  2. Intervalos de Hello y Dead: Los routers OSPF informan a sus vecinos sobre el intervalo entre paquetes "Hello" (Hello interval) y el tiempo después del cual se considera que un router vecino ha fallado (Dead interval). Esto ayuda a los routers vecinos a sincronizar sus temporizadores para mantener la comunicación efectiva.

  3. Direcciones de enrutamiento: Los routers OSPF pueden incluir información sobre las redes a las que están conectados en los paquetes "Hello". Esto ayuda a los routers vecinos a construir y mantener su tabla de enrutamiento OSPF.

  4. Estado de la interfaz: Los paquetes "Hello" también incluyen información sobre el estado de la interfaz de red del router que envía el paquete. Esto puede indicar si la interfaz está arriba o abajo, si hay problemas de conexión o si hay cambios en la topología.

  5. Número de área OSPF: Los routers OSPF incluyen el número de área OSPF al que pertenecen en los paquetes "Hello". Esto permite a los routers vecinos identificar en qué área OSPF se encuentran y calcular las rutas adecuadas en la red.

  6. Información de autenticación (si está configurada): Si se ha configurado autenticación en OSPF, los paquetes "Hello" pueden incluir información de autenticación para verificar la identidad de los routers vecinos.

En resumen, los paquetes "Hello" en OSPF se utilizan para establecer y mantener la vecindad entre routers OSPF en una red, intercambiando información crucial para el funcionamiento adecuado del protocolo y la construcción de la tabla de enrutamiento OSPF.


En 10 segundos para ver que si responde o no responde

40 segundos para decir que el equipo que esta enfrente ya se cayo o la interfaz no vale

la circuitera debe ser adecuada para que no sea lenta


Que se puede minimizar el tamaño de la red dividiendola en Areas

DESVENTAJAS requiere mas memoria, diseño jerarquico a nivel de area

    el adinistrado debe ener conocimiento

    a inicio es una caida de informacion porque todos comienzan a comparar

    Se envia las copias de las tabla de enrutamiento a los vecinos


OSPF es un estandar abierto, cualquier fabricante puede usarlo

        es escalable a diferencia de Rip ( Que solo podia tener maximo 15 saltos)

para reducir el procesamiento se diidio en areas

existe una red jerarquica , donde se tiene un area prncipal, area de tp


Los comandos para configurar es OSPF y un router del equipo.


RECUERDA WILDCART es el inverso de la mascara /24 ES 00.0255


router osp // para ver

TEMA: OSPF
FECHA: 15/04/2024

===============================================
ROUTER 1
===============================================
en
conf t
int e0/0
ip add 10.64.0.1 255.255.255.0
ip ospf 1 area 0
no shut
exit
int e0/1
ip add 192.64.1.1 255.255.255.0
ip ospf 1 area 0
no shut
exit

router ospf 1
network 10.64.0.0 0.0.0.255 area 0
network 192.64.1.0 0.0.0.255 area 0
exit
do wr
===============================================
ROUTER 2
===============================================
en
conf t
int e0/0
ip add 10.64.0.2 255.255.255.0
ip ospf 1 area 0
no shut
exit
int e0/1
ip add 10.2.1.2 255.255.255.0
ip ospf 1 area 0
no shut
exit

router ospf 1
network 10.64.0.0 0.0.0.255 area 0
network 10.2.0.0 0.0.0.255 area 0

exit
do wr
===============================================
ROUTER 3
===============================================
en
conf t
int e0/0
ip add 10.2.1.1 255.255.255.0
ip ospf 1 area 0
no shut
exit
int e0/1
ip add 192.64.2.1 255.255.255.0
ip ospf 1 area 0
no shut
exit

router ospf 1
network 10.2.1.0 0.0.0.255 area 0
network 192.64.2.0 0.0.0.255 area 0
exit
do wr
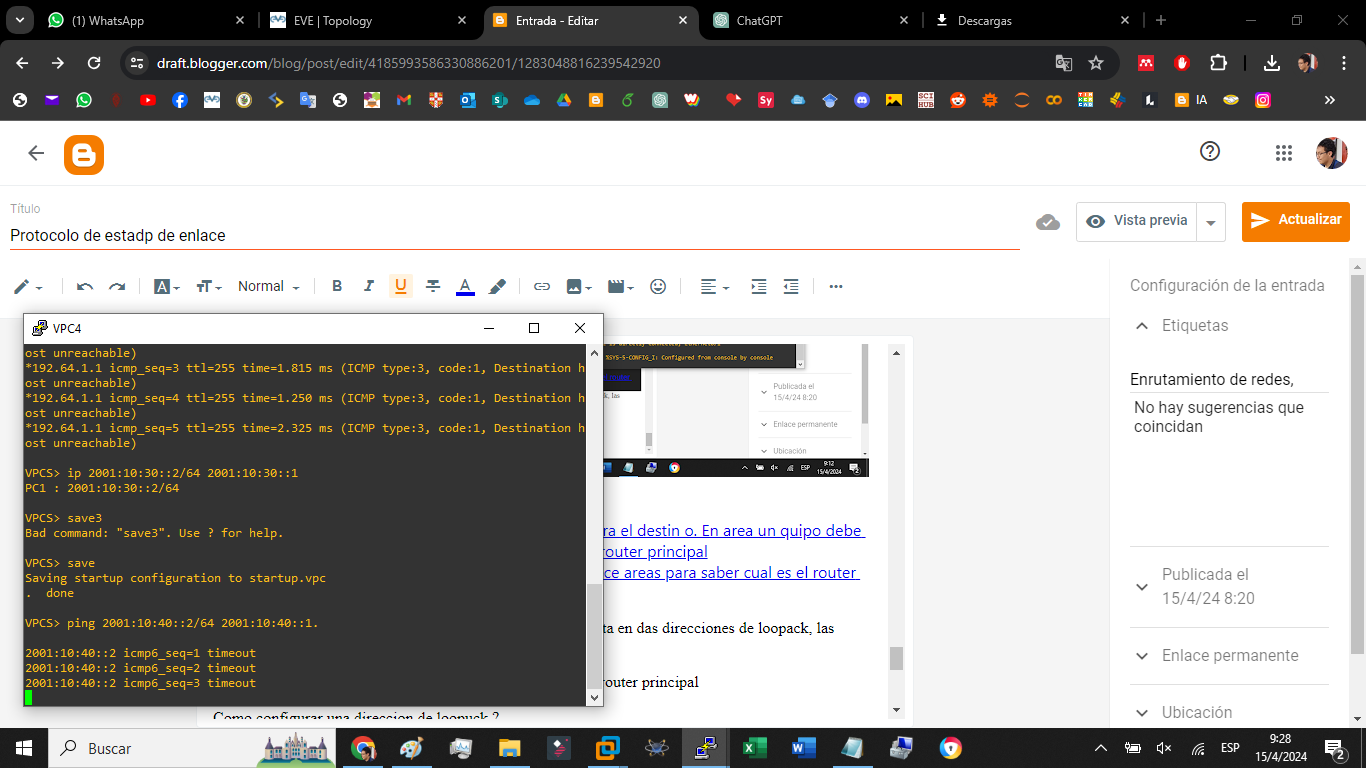
=============================================== PC's =============================================== PC1: ip 192.64.1.2 255.255.255.0 192.64.1.1 ip 2001:10:30::2/64 2001:10:30::1 PC2: ip 192.64.2.2 255.255.255.0 192.64.2.1 ip 2001:10:40::2/64 2001:10:40::1


Show ip route (debe salir una 'o')


siempre verificra cual es el mejor ancho de banda para el destin o. En area un quipo debe asignarse o declararse omo el router principal
Pero , Cual es el proceso en OSPF cuando se establece areas para saber cual es el router principal?

primero verifiar el id del router, ver cual es la interfaz mas alta en das direcciones de loopack, las direcciones fisicas a las que estan conectadas
impotante estlecer una id 
un equipo robousto a nivel hrdware debe ser eleguido como router principal

Como configurar una direccion de loopuck ? 
Para ipv6
ipv6 unicat ospf 1
ipv6 router ospf1
router-id 1.1.1.1
exit
inte 0/0
ipv6 add 2001:10.64:0::1/64
ipv6 ospf 1 aea 0
CON IPV 6
ipv6 unicast-routing
ipv6 router ospf 1
router-id 3.3.3.3
exit
int e0/0
ipv6 add 2001:10:2:0::1/64
ipv6 ospf 1 area 0
no sh
exit
int e0/1
ipv6 add 2001:10:2:40::1/64
ipv6 ospf 1 area 0
no sh
exit


CUIDDO CON SUAMARIZAR, USAR COMANDO no autosummary